Tailscale auf NAS und Handy verbinden. Mit Mobilfunk-Test, MagicDNS und Subnetzrouter für Geräte ohne eigenen Client.

Tailscale einrichten und von unterwegs aufs NAS zugreifen
Mit Tailscale kannst du vom Handy oder Laptop auf ein NAS zugreifen, das zu deinem privaten Tailscale-Netz gehört. Am einfachsten läuft der Tailscale-Client direkt auf dem NAS oder Heimserver. Ein Subnetzrouter ist sinnvoll, wenn das Zielgerät keinen Client installieren kann.
Inhaltsverzeichnis
Anzeigen
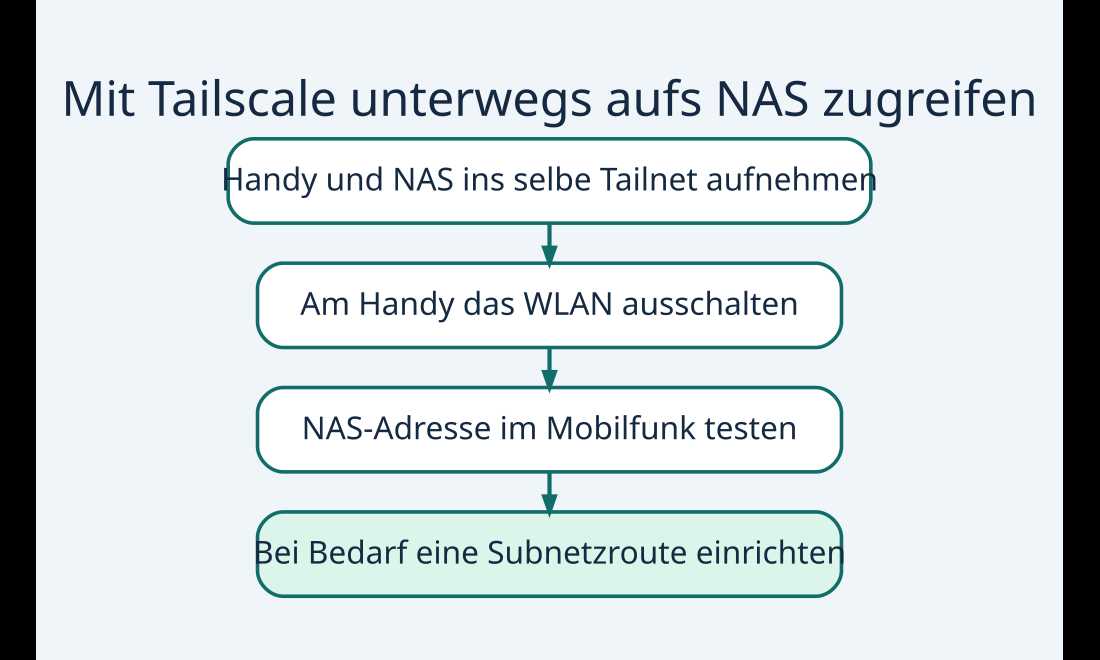
1. NAS und Handy mit Tailscale verbinden
- Installiere Tailscale nach der Anleitung für dein NAS oder nach der Anleitung für dein Linux-System. Nutze das vom Hersteller unterstützte Paket.
- Melde NAS und Handy im vorgesehenen Tailscale-Netz an. Vergib erkennbare Gerätenamen und prüfe in der Geräteübersicht, ob beide verbunden sind.
- Notiere die Tailscale-IP oder den MagicDNS-Namen des NAS. Verwende dazu den Port oder das Protokoll des gewünschten Dienstes.
Die Tailscale-Anleitung für Linux erklärt die Installation. Nach der Installation kannst du dich auf einem Linux-Heimserver mit den folgenden Befehlen verbinden und den Status prüfen.
sudo tailscale up
tailscale status
tailscale ip -4
2. Zugriff über Mobilfunk testen
Prüfe den Dienst zuerst zu Hause. Schalte am Handy das WLAN aus und aktiviere Tailscale. Öffne den Dienst über die Tailscale-Adresse des Geräts. Für Immich verwendest du beispielsweise dessen Port an der Tailscale-Adresse des Servers, auf dem Docker läuft. Die Tailscale-Dokumentation zu IP-Adressen und MagicDNS erklärt die Geräteadressierung.
Wenn der Dienst lokal läuft, aber über Tailscale nicht erreichbar ist, prüfe die Zugriffsregeln, die Firewall am Ziel und die Schnittstelle, an der der Dienst lauscht. Für Immich kannst du zunächst den Webzugriff testen, bevor du die App-Adresse umstellst.
3. Subnetzrouter für Geräte ohne Client
| Aufbau | Welches Ziel du verwendest |
|---|---|
| Tailscale direkt auf dem Ziel | Tailscale-IP oder MagicDNS-Name |
| Subnetzrouter im Heimnetz | Lokale IP des Zielgeräts in einem freigegebenen Netz |
| Exit Node | Optionaler Weg für allgemeinen Internetverkehr über ein bestimmtes Gerät |
Installiere für einen Subnetzrouter Tailscale auf einem dauerhaft erreichbaren Gerät im Zielnetz. Aktiviere die IP-Weiterleitung gemäß Systemdokumentation, kündige nur das benötigte Netz an und genehmige die Route in der Verwaltungsoberfläche. Prüfe separat, wer über die Zugriffsregeln zu den Geräten und Ports darf. Die offizielle Subnetzrouter-Anleitung enthält die Befehle für die jeweilige Plattform.
Wenn zwei Netze denselben Adressbereich verwenden
Wenn ein fremdes WLAN dieselben lokalen IP-Adressen nutzt, teste zuerst über Mobilfunk. Bei Zugriff über einen Subnetzrouter ist eine eindeutige Adressplanung hilfreich. Auf einem Ziel mit direktem Client kannst du dessen Tailscale-Adresse verwenden. Für eine FRITZ!Box mit eigenem VPN gibt es die WireGuard-Anleitung.
Häufige Fragen
Brauche ich eine öffentliche Portfreigabe am NAS?
Für diesen Tailscale-Aufbau brauchst du keine zusätzliche öffentliche Freigabe des NAS-Dienstes. Die lokale Firewall und Zugriffsregeln gelten weiterhin.
Muss jedes Gerät Tailscale installieren?
Bei direkter Verbindung braucht das Ziel einen Client. Ein Subnetzrouter kann ein lokal erreichbares Gerät ohne Client anbinden.
Brauche ich für NAS-Zugriff einen Exit Node?
Für einen direkt angebundenen NAS-Dienst oder eine freigegebene Subnetzroute genügt die jeweilige Verbindung. Ein Exit Node dient dem allgemeinen Internetverkehr.
Kann ich den Zugriff eines verlorenen Handys entziehen?
Entferne das Gerät in der Tailscale-Verwaltung und prüfe zusätzlich, welche Konten auf dem Handy angemeldet waren.


- Bitwarden einrichten: Passworttresor, Zwei-Schritt-Anmeldung und Autofill
 Bitwarden auf Browser und Handy einrichten, Wiederherstellungscode sichern und den ersten Login mit Autofill testen.
- OBS Studio einrichten und den Bildschirm mit Ton aufnehmen
 Mit OBS Studio eine Szene einrichten, Fenster und Mikrofon aufnehmen, einen Testclip prüfen und bei Bedarf als MP4 ausgeben.
- Ventoy: Einen USB-Stick für mehrere Windows- und Linux-ISOs erstellenVentoy auf einem USB-Stick installieren, mehrere ISO-Dateien kopieren und im UEFI-Bootmenü starten. Mit Tipps zu Secure Boot.